PHP-Sicherheitslücke: IT-Experten fordern umfassende Maßnahmen über Updates hinaus
Ein Update ist eingespielt – und trotzdem könnten Hacker längst im System sein. Sicherheitsexperten empfehlen, Logdaten bis zu einem bestimmten Datum zurück zu prüfen. Warum gerade dann?
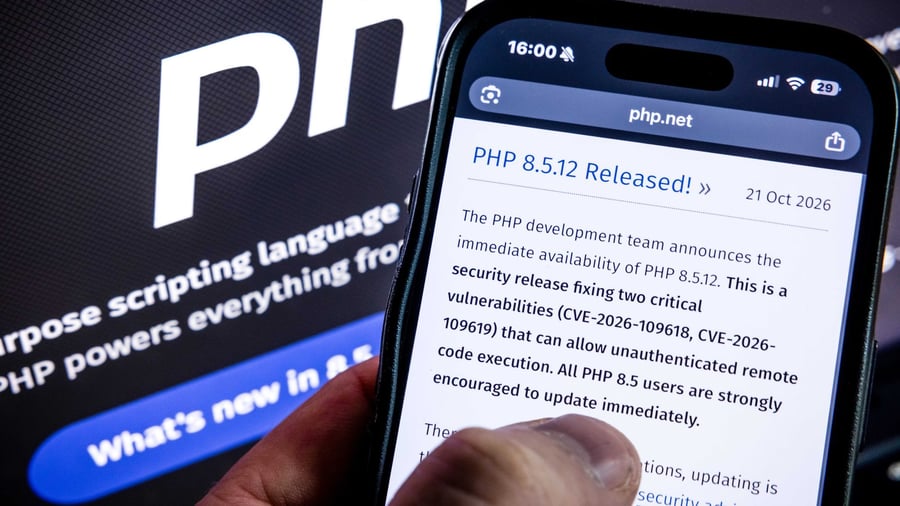
Nach der Entdeckung der kritischen PHP-Sicherheitslücke fordern IT-Experten noch größere Maßnahmen über Software-Updates hinaus. Thomas Boele, ein Sicherheitsexperte bei Check Point, warnte Systembetreiber vor einer "Honigfalle" für kriminelle Hacker, da Angriffsversuche bereits nach dem Update erkannt wurden. Er empfiehlt, die Logdaten bis zum 17.
Oktober 2026 zu prüfen und Zugangsdaten und Schlüssel für Programmierschnittstellen (API-Keys) regelmäßig zu erneuern. Eine Aktualisierung von Web Application Firewalls (WAF) ist zentraler Schutzschild und sollte ebenfalls durchgeführt werden. Boele betont die Notwendigkeit eines vollständigen Systeminventars, um die Verwendung von PHP-Komponenten im Netzwerk zu überprüfen.
Christian Nern, Partner und Head of Cyber Security & Threat Management Solution bei KPMG, erklärt, dass PHP oft unbemerkt im Hintergrund digitaler Anwendungen arbeitet und in verschiedenen Systemen wie TYPO3, Drupal und WordPress integriert ist. Finanzinstitute, Online-Handel und andere Branchen müssen ihre Sicherheitssysteme stärken, Patchzyklen verkürzen und externe IT-Dienstleister in die Überwachung einbinden.
Written by urgent.news from Handelsblatt's reporting — not their text. Machine-written — may contain errors; check the original before relying on it.