Software-Sicherheit: PHP-Lücke: Viele Webseiten sind wieder erreichbar
Die PHP-Lücke ist geschlossen, aber damit ist die Gefahr nicht gebannt: Hacker könnten sich schon vor dem Update eingenistet haben. Worauf es bei der Suche nach Spuren ankommt.
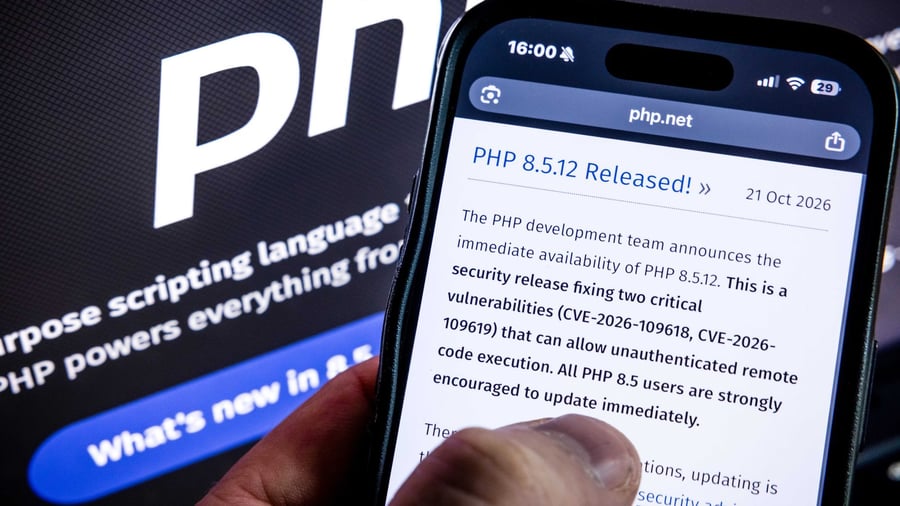
Die Krise um die Schwachstellen in PHP hat sich für Webseitenbetreiber in Deutschland weitgehend stabilisiert. Fast alle Ministerien, Behörden und medizinische Einrichtungen, wie die Berliner Charité, sind nach dem Installieren von Sicherheitsupdates wieder erreichbar. Dennoch warnen Fachleute davor, bereits Entwarnung zu geben, da die Sicherheitslücke als außergewöhnlicher Notfall eingestuft wurde.
Daten des Cybersicherheitsunternehmens Cloudflare zeigen, dass automatisierte Angriffe bereits zehn Stunden vor der offiziellen Bekanntgabe der Schwachstelle begannen. Die Angriffshäufigkeit stieg anschließend schnell an und erreichte Millionenhöhe. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) und das Digitale Ministerium berichten bisher über keine erfolgreichen Angriffe auf die Bundesverwaltung oder die regulierte Wirtschaft.
Dennoch fordern Experten, dass die Vorfälle aufgeklärt werden könnten und mögliche Schäden wie Datenverlust oder Erpressungsversuche auftreten könnten. Für normale Internetnutzer besteht derzeit kein direkter Handlungsbedarf, aber Systembetreiber sollten aktiv werden und nicht nur auf Patches aktualisieren, sondern auch Logdaten bis zum 17.
Oktober 2026 überprüfen, Zugangsdaten und Schlüssel für Programmierschnittstellen neu erneuern und eine Aktualisierung von Web Application Firewalls (WAF) durchführen.
Written by urgent.news from Handelsblatt's reporting — not their text. Machine-written — may contain errors; check the original before relying on it.
This story
This is one outlet's version. Read the fullest account.